Domain ewdi.de kaufen?
Wir ziehen mit dem Projekt
ewdi.de um.
Sind Sie am Kauf der Domain
ewdi.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ewdi.de kaufen?
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **

Ähnliche Suchbegriffe für Penetrationstests
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
Entwicklung im Konflikt, FachbücherDas Fachbuch "Entwicklung im Konflikt" bietet eine tiefgehende Analyse der transnationalen Beziehungen zwischen der Europäischen Wirtschaftsgemeinschaft (EWG) und dem Senegal. Der Autor beleuchtet die komplexen Wechselwirkungen zwischen globalen und lokalen Dynamiken und thematisiert die Herausforderungen, die sich aus der Zusammenarbeit ergeben. Insbesondere wird auf die Konflikte eingegangen, die in den Gremien der EWG in Brüssel über essentielle Fragen wie Wasserbedarf und die Preisgestaltung für senegalesische Erdnüsse diskutiert wurden. Die Studie zeigt auf, dass die EWG zwar einige Aspekte des französischen Spätkolonialismus hinter sich liess, jedoch nicht alle Probleme lösen konnte. Diese differenzierte Betrachtung der Entwicklungspolitik regt zur kritischen Auseinandersetzung mit den Auswirkungen internationaler Kooperationen an und bietet wertvolle Einblicke in die Geschichte und die politischen Strukturen der Region.85,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Latenz: Entwicklung und Behandlung, FachbücherDas Latenz-Kind wagt normalerweise den Sprung aus der Familie und beginnt in der Schule zu lernen. Doch in der Latenz offenbaren sich dann Probleme und Konflikte aus vorangegangenen Entwicklungsschritten, die nun psychotherapeutisch bearbeitet werden müssen. Beiträge von: Dieter Bürgin, Yecheskiel Cohen, Manfred Endres, Elke Fietzek, Michael Günter, Hans Hopf, Ellen Lang-Langer, Dagmar Lehmhaus, Nick Midgley, Maria Mögel, Jack Novick, Kerry Kelly Novick, Fernanda Pedrina, Catharina Salamander, Sieglinde Tömmel.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
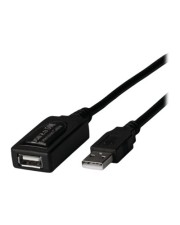
EFB Elektronik Kabel USB2.0 5m A St/A Bu Repeaterkabel Digital/Daten 5 m (K5263.5V3)Produktbeschreibung: EFB-Elektronik - USB-Verlängerungskabel - USB zu USB - 5 m, Typ: USB-Verlängerungskabel, Besonderheiten: Aktives Kabel, Anwendungs-spezifischer integrierter Kreis (ASIC), Länge: 5 m, Anschluss: 4-polig USB Typ A - männlich, Stecker (zweites Ende): 4-polig USB Typ A - weiblich16,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Was sind die gängigen Methoden zur Durchführung von Penetrationstests, um die Sicherheit von Computersystemen zu überprüfen?
Die gängigen Methoden zur Durchführung von Penetrationstests sind Black Box Testing, White Box Testing und Grey Box Testing. Beim Black Box Testing hat der Tester keine Kenntnisse über das System, beim White Box Testing hat er detaillierte Informationen und beim Grey Box Testing teilweise. Die Tests umfassen das Identifizieren von Schwachstellen, das Ausnutzen dieser Schwachstellen und das Berichten der Ergebnisse an den Kunden. **
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests für die Sicherheit von IT-Systemen?
1. Identifizierung der Ziele und des Umfangs des Tests. 2. Durchführung von Schwachstellenanalysen und Angriffssimulationen. 3. Erstellung eines Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
Welchen Mehrwert bieten Penetrationstests für die Sicherheit von IT-Systemen und wie können diese effektiv durchgeführt werden?
Penetrationstests identifizieren Schwachstellen in IT-Systemen, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitslücken geschlossen und die Systeme besser geschützt werden. Um effektive Penetrationstests durchzuführen, sollten erfahrene Sicherheitsexperten eingesetzt werden, die verschiedene Angriffsszenarien simulieren und realistische Bedrohungen nachstellen. **
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
Festo - Marke für Technologie, Innovation, Bildung, Wissen und Verantwortung, Fachbücher von Patricia PiekenbrockWas ist das Wesen einer Marke? Wie lässt es sich erfassen und was zeichnet es aus? Logos, Farben, Formen, Schriftzüge - natürlich soll eine Marke auf den ersten Blick erkennbar und zugleich unverwechselbar sein. Aber was macht eine Marke tatsächlich lebendig und vor allem zukunftsfähig in einer Welt, die sich zwischen analogem Klimawandel und digitaler Transformation bewegt? Es sind Menschen, die die Marke Festo prägen. Eingebettet in einer global agierenden Weltgemeinschaft sind sie Markenbotschafter eines lebendigen Netzwerks. Ein grosses Wort, das Verantwortung birgt. Denn Eigenschaften einer Marke werden nur dann wahrnehmbar, wenn sie zur kulturellen Substanz eines Unternehmens gehören. So prägt die Marke auch den Menschen. Wo steht die Marke Festo und wo möchte sie hin? Ziel des Familienunternehmens ist es, nachhaltige Lösungen für Mensch, Tier und Umwelt zu entwickeln und auf den Weg in eine verantwortungsvolle Zukunft zu bringen. Um dieses Markenversprechen einzulösen, setzt Festo auf die Dimensionen Technologie, Innovation, Bildung, Wissen und Verantwortung.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Entwicklung im Konflikt, FachbücherDas Fachbuch "Entwicklung im Konflikt" bietet eine tiefgehende Analyse der transnationalen Beziehungen zwischen der Europäischen Wirtschaftsgemeinschaft (EWG) und dem Senegal. Der Autor beleuchtet die komplexen Wechselwirkungen zwischen globalen und lokalen Dynamiken und thematisiert die Herausforderungen, die sich aus der Zusammenarbeit ergeben. Insbesondere wird auf die Konflikte eingegangen, die in den Gremien der EWG in Brüssel über essentielle Fragen wie Wasserbedarf und die Preisgestaltung für senegalesische Erdnüsse diskutiert wurden. Die Studie zeigt auf, dass die EWG zwar einige Aspekte des französischen Spätkolonialismus hinter sich liess, jedoch nicht alle Probleme lösen konnte. Diese differenzierte Betrachtung der Entwicklungspolitik regt zur kritischen Auseinandersetzung mit den Auswirkungen internationaler Kooperationen an und bietet wertvolle Einblicke in die Geschichte und die politischen Strukturen der Region.85,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
-
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Wie lautet der Name des Passwort-Generator-Tools für Penetrationstests?
Ein bekanntes Passwort-Generator-Tool für Penetrationstests ist "Hydra". Es ermöglicht das automatische Generieren und Testen von Passwörtern für verschiedene Angriffsszenarien. **
Ähnliche Suchbegriffe für Penetrationstests
-
Latenz: Entwicklung und Behandlung, FachbücherDas Latenz-Kind wagt normalerweise den Sprung aus der Familie und beginnt in der Schule zu lernen. Doch in der Latenz offenbaren sich dann Probleme und Konflikte aus vorangegangenen Entwicklungsschritten, die nun psychotherapeutisch bearbeitet werden müssen. Beiträge von: Dieter Bürgin, Yecheskiel Cohen, Manfred Endres, Elke Fietzek, Michael Günter, Hans Hopf, Ellen Lang-Langer, Dagmar Lehmhaus, Nick Midgley, Maria Mögel, Jack Novick, Kerry Kelly Novick, Fernanda Pedrina, Catharina Salamander, Sieglinde Tömmel.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EFB Elektronik Kabel USB2.0 5m A St/A Bu Repeaterkabel Digital/Daten 5 m (K5263.5V3)Produktbeschreibung: EFB-Elektronik - USB-Verlängerungskabel - USB zu USB - 5 m, Typ: USB-Verlängerungskabel, Besonderheiten: Aktives Kabel, Anwendungs-spezifischer integrierter Kreis (ASIC), Länge: 5 m, Anschluss: 4-polig USB Typ A - männlich, Stecker (zweites Ende): 4-polig USB Typ A - weiblich16,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
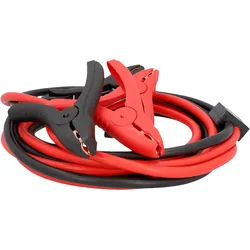
AEG Starthilfekabel Sicherheit SP25Das AEG Starthilfekabel mit StartProtect-Technologie Das AEG Starthilfekabel SP 25 "StartProtect" hat ein rotes und ein schwarzes Kabel mit vollisolierten Best-Contact-Polklemmen. Die Kabel mit Kupfer-Aluminium-Technologie entsprechen dem Leitwert eines26,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests?
1. Identifizierung von Zielen und Anforderungen des Tests. 2. Auswahl der geeigneten Tools und Methoden. 3. Durchführung des Tests, Auswertung der Ergebnisse und Erstellung eines Berichts. **
-
Was sind die gängigen Methoden zur Durchführung von Penetrationstests, um die Sicherheit von Computersystemen zu überprüfen?
Die gängigen Methoden zur Durchführung von Penetrationstests sind Black Box Testing, White Box Testing und Grey Box Testing. Beim Black Box Testing hat der Tester keine Kenntnisse über das System, beim White Box Testing hat er detaillierte Informationen und beim Grey Box Testing teilweise. Die Tests umfassen das Identifizieren von Schwachstellen, das Ausnutzen dieser Schwachstellen und das Berichten der Ergebnisse an den Kunden. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests für die Sicherheit von IT-Systemen?
1. Identifizierung der Ziele und des Umfangs des Tests. 2. Durchführung von Schwachstellenanalysen und Angriffssimulationen. 3. Erstellung eines Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
-
Welchen Mehrwert bieten Penetrationstests für die Sicherheit von IT-Systemen und wie können diese effektiv durchgeführt werden?
Penetrationstests identifizieren Schwachstellen in IT-Systemen, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitslücken geschlossen und die Systeme besser geschützt werden. Um effektive Penetrationstests durchzuführen, sollten erfahrene Sicherheitsexperten eingesetzt werden, die verschiedene Angriffsszenarien simulieren und realistische Bedrohungen nachstellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.